

Réseau & connectivité · 2 min de lecture
Pare-feu d'entreprise : à quoi sert-il vraiment ?
Box opérateur ou pare-feu professionnel ? Ce qu'un pare-feu protège dans une PME, ce qu'il ne protège pas, et les réglages à vérifier régulièrement.
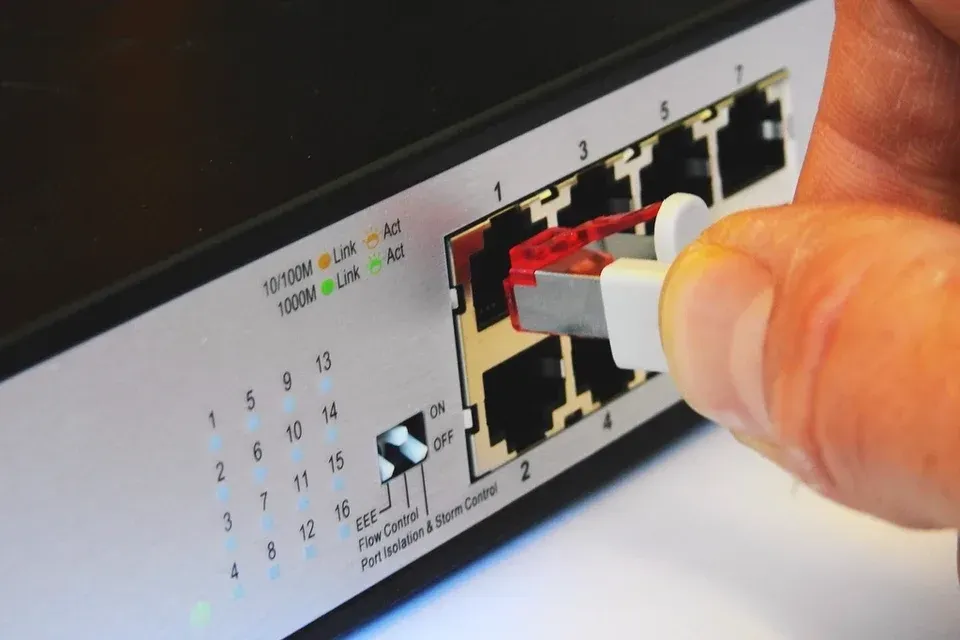
Le pare-feu contrôle ce qui entre dans votre réseau et ce qui en sort. C'est un élément de base de la sécurité, mais son efficacité dépend entièrement de sa configuration et de son suivi.
Ce que fait un pare-feu
- Il filtre le trafic entrant et sortant selon des règles définies.
- Il sépare les réseaux internes entre eux : postes, serveurs, invités, objets connectés.
- Il assure les connexions VPN pour le travail à distance et entre sites.
- Il peut détecter et bloquer des tentatives d'intrusion connues et filtrer certains sites.
- Il conserve des journaux utiles en cas d'incident.
Box opérateur ou pare-feu professionnel
La box fournie par l'opérateur assure une protection de base, sans règles fines, sans segmentation sérieuse et avec peu de journaux. Un pare-feu professionnel permet de séparer les réseaux, de gérer les VPN avec la double authentification et de suivre ce qui se passe. La box est alors souvent placée en mode bridge, derrière le pare-feu qui prend le relais.
| Box opérateur | Pare-feu professionnel | |
|---|---|---|
| Accès Internet et protection de base | Oui | Oui |
| Séparation des réseaux internes | Non | Oui |
| VPN avec double authentification | Non | Oui |
| Détection d'intrusion et filtrage | Non | Oui |
| Journaux exploitables après un incident | Non | Oui |
Ce qu'il ne protège pas
- Le phishing et le vol d'identifiants Microsoft 365 : la connexion se fait dans le cloud, hors de votre réseau.
- Les ordinateurs portables utilisés hors du bureau sans VPN.
- Un poste déjà compromis à l'intérieur du réseau.
- D'où la nécessité de le compléter par la double authentification et une protection des postes (EDR).
Les réglages à vérifier
- Aucun port ouvert sans raison documentée, en particulier le bureau à distance (RDP) exposé sur Internet.
- L'interface d'administration inaccessible depuis Internet.
- Un micrologiciel à jour : les failles des VPN sont activement exploitées.
- Des règles documentées et revues régulièrement.
- Des accès VPN protégés par la double authentification.
- Une sauvegarde de la configuration.
Les questions à poser à votre prestataire
- Qui installe les mises à jour, et à quel rythme ?
- Qui reçoit les alertes, et que se passe-t-il ensuite ?
- Les abonnements de sécurité du pare-feu sont-ils actifs ?
- Où est documentée la configuration ?
À lire aussi
-
Réseau & connectivité · 4 min de lecture
Connexion Internet entreprise : fibre et secours
Connexion Internet entreprise en Suisse : fibre, débit symétrique, IP fixe, SLA de l'opérateur et liaison de secours pour que votre PME reste en ligne.
-
Réseau & connectivité · 2 min de lecture
Wi-Fi d'entreprise : réseau invités et sécurité
Séparer les invités, protéger le réseau interne, couvrir tous les locaux : les bonnes pratiques pour un Wi-Fi d'entreprise fiable et sécurisé dans une PME.
-
Réseau & connectivité · 3 min de lecture
VPN entreprise : sécuriser l'accès à distance
VPN entreprise, accès zero trust, bureau à distance : comment une PME suisse donne accès à ses données depuis l'extérieur sans ouvrir son réseau aux attaques.