

Cybersécurité · 4 min de lecture
Télétravail sécurisé en PME : les règles à appliquer
Télétravail sécurisé en PME : poste géré, VPN ou accès conditionnel, Wi-Fi domestique, réseau public, papier et visioconférence. Les règles utiles en Suisse.
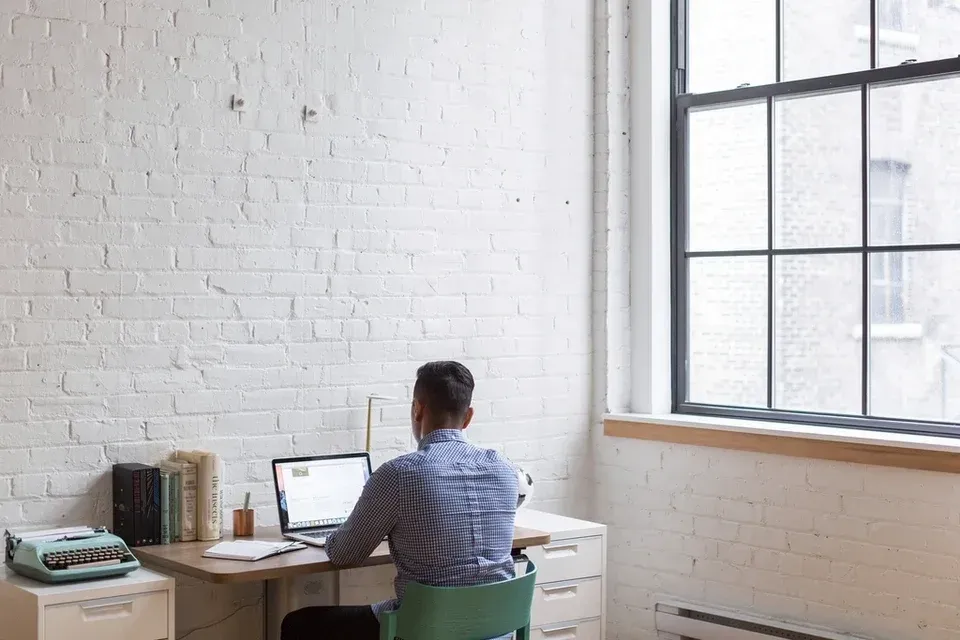
Le télétravail s'est installé dans beaucoup de PME de Suisse romande. Il déplace une partie du bureau dans un appartement, un train ou un café, avec des risques que le réseau de l'entreprise ne couvre plus : Wi-Fi domestique mal configuré, réseau public, écran visible, documents imprimés à la maison. Un télétravail sécurisé tient compte de chacun de ces lieux.
Il repose sur quelques règles simples, appliquées par la configuration quand c'est possible plutôt que laissées à la bonne volonté de chacun. L'employeur reste responsable des données personnelles traitées à domicile, comme au bureau : la nLPD s'applique aussi en télétravail.
Un poste géré, pas un ordinateur personnel
La base est un ordinateur fourni et géré par l'entreprise, par exemple avec Intune : disque chiffré, mises à jour appliquées automatiquement, protection EDR active, session verrouillée après quelques minutes d'inactivité. En cas de perte ou de vol, il peut être bloqué ou effacé à distance.
Si des appareils personnels sont admis, par exemple un smartphone pour la messagerie, limitez-les aux applications protégées par des stratégies de l'entreprise. Elles séparent les données professionnelles et permettent de les effacer sans toucher au reste de l'appareil.
VPN ou accès conditionnel : comment accéder aux données à distance ?
Pour atteindre un serveur ou un partage resté au bureau, le VPN crée un tunnel chiffré entre le poste et le réseau de l'entreprise. Il doit être protégé par la double authentification et tenu à jour, car les passerelles VPN exposées sur Internet sont des cibles fréquentes.
Quand les données sont dans Microsoft 365, l'accès conditionnel prend le relais : il vérifie l'identité, l'état de l'appareil et le contexte de la connexion, et peut réserver l'accès aux données aux postes gérés. Les deux approches coexistent souvent pendant une transition vers le cloud.
- Poste géré
- VPN ou accès conditionnel
- Données de l'entreprise
-
Domicile
Wi-Fi protégé, écran hors de vue, session verrouillée.
-
Réseau public
Partage de connexion du téléphone plutôt que Wi-Fi ouvert.
-
Documents papier
Imprimer peu, ranger, détruire proprement.
-
Visioconférence
Arrière-plan, écouteurs, partage d'une seule fenêtre.
Le Wi-Fi domestique et les réseaux publics
- Changer le mot de passe d'administration du routeur fourni par l'opérateur, s'il est encore celui d'origine.
- Utiliser le chiffrement WPA2 ou WPA3, avec un mot de passe Wi-Fi long.
- Laisser le routeur se mettre à jour, ou demander à l'opérateur s'il s'en charge.
- Placer les objets connectés (télévision, caméra, enceinte) sur un réseau invité si le routeur le permet.
- En déplacement, préférer le partage de connexion du téléphone au Wi-Fi d'un hôtel, d'une gare ou d'un café.
- Utiliser un filtre de confidentialité sur l'écran dans le train et verrouiller la session dès qu'on s'éloigne.
Documents papier et appels vidéo en télétravail
Le papier échappe à tous les outils techniques. Imprimez le moins possible à la maison, rangez les dossiers clients hors de portée de la famille et des visiteurs, et rapportez au bureau ce qui doit être détruit, ou utilisez un destructeur de documents. Le bac de recyclage ordinaire n'est pas un lieu adapté pour un contrat ou une fiche de salaire.
En visioconférence, vérifiez qui peut entendre la conversation, utilisez des écouteurs pour les sujets confidentiels et activez le flou d'arrière-plan si des documents sont visibles derrière vous. Partagez une fenêtre précise plutôt que l'écran entier, pour ne pas afficher une notification ou un e-mail par erreur.
Une charte courte pour un télétravail sécurisé
Les règles tiennent sur une page : ce qui est autorisé, ce qui ne l'est pas, à qui signaler une perte ou un incident. Elles sont expliquées à l'arrivée, rappelées lors de la sensibilisation et appliquées autant que possible par la configuration des postes, pour que la sécurité ne dépende pas de la mémoire de chacun.
À lire aussi
-
Cybersécurité · 3 min de lecture
Phishing : reconnaître un e-mail frauduleux
Les signes qui trahissent un e-mail de phishing, les variantes récentes (QR codes, fausses demandes MFA) et la bonne réaction à adopter dans une PME.
-
Cybersécurité · 2 min de lecture
Double authentification (MFA) : la déployer en PME
Pourquoi la double authentification protège vos comptes Microsoft 365, quelles méthodes choisir et comment la déployer sans bloquer vos équipes.
-
Cybersécurité · 2 min de lecture
Fraude au faux IBAN : protéger vos paiements
Faux fournisseur, faux directeur, boîte e-mail piratée : comment fonctionne la fraude au virement et quelles règles simples protègent les paiements d'une PME.