

Cybersécurité · 4 min de lecture
Mises à jour de sécurité : le patch management en PME
Mises à jour de sécurité et patch management en PME suisse : postes, serveurs, pare-feu, applications et firmware, avec délais, tests, redémarrages et suivi.
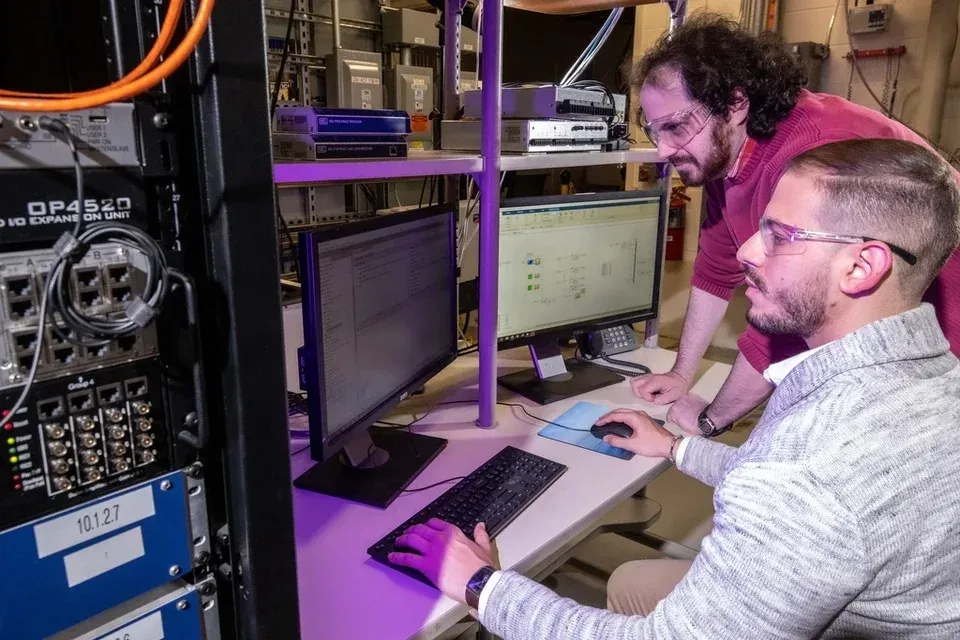
Beaucoup d'intrusions exploitent une faille déjà connue, pour laquelle un correctif existait. Les mises à jour de sécurité sont donc une protection de base, mais elles ne s'appliquent pas toutes seules : postes, serveurs, pare-feu, applications et firmware ont chacun leur canal de mise à jour et leur rythme.
Le patch management (gestion des correctifs) organise ce travail : savoir ce qu'il faut mettre à jour, dans quel délai, après quel test, et vérifier que c'est fait. C'est aussi un point que les questionnaires de cyberassurance abordent régulièrement.
Que faut-il mettre à jour ?
Tout commence par un inventaire à jour du matériel et des logiciels. Les équipements qui ne reçoivent plus de correctifs, parce que leur fabricant a cessé de les maintenir, sont repérés, puis remplacés ou isolés.
- Les postes de travail : système d'exploitation Windows ou macOS, pilotes et navigateurs.
- Les serveurs, physiques ou virtuels, y compris l'hyperviseur.
- Le pare-feu, la passerelle VPN et les bornes Wi-Fi, souvent oubliés alors qu'ils sont exposés.
- Les applications tierces : lecteur PDF, outils de visioconférence, logiciels métier, environnements d'exécution comme Java.
- Le firmware : BIOS des postes, commutateurs, NAS, imprimantes.
- Les smartphones qui accèdent à la messagerie de l'entreprise.
Dans quel délai appliquer un correctif de sécurité ?
Tous les correctifs n'ont pas la même urgence. Microsoft publie ses correctifs mensuels le deuxième mardi du mois ; d'autres éditeurs suivent leur propre rythme ou publient en urgence. Le délai dépend de la gravité de la faille, de l'exposition de l'équipement et du fait qu'elle soit déjà exploitée ou non.
Une faille activement exploitée sur un équipement exposé à Internet, comme un pare-feu ou un VPN, se corrige dans les jours qui suivent, parfois le jour même. Les correctifs courants des postes suivent le cycle mensuel, avec un passage par un groupe pilote.
- Publication L'éditeur diffuse le correctif.
- Évaluation Gravité, exposition, exploitation connue.
- Groupe pilote Quelques postes représentatifs.
- Observation Applications métier et impressions vérifiées.
- Déploiement général Tous les postes, avec une échéance.
Tester les mises à jour de sécurité sans tout retarder
Un correctif peut casser une application métier, un pilote d'imprimante ou une connexion VPN. Plutôt que de tester chaque mise à jour en détail, on la déploie d'abord sur un groupe pilote : quelques postes représentatifs, utilisés par des personnes qui savent signaler un problème. Sans incident après quelques jours, le déploiement s'étend à tous.
Pour les serveurs, une sauvegarde vérifiée ou un instantané pris juste avant la mise à jour permet de revenir en arrière. Ne gardez pas l'instantané plus longtemps que nécessaire : ce n'est pas une sauvegarde.
Redémarrages : comment patcher sans gêner les équipes ?
- Une échéance claire : le poste redémarre de lui-même si l'utilisateur a trop repoussé.
- Des notifications qui annoncent le redémarrage à l'avance.
- Les serveurs mis à jour dans une fenêtre de maintenance convenue, hors des heures de travail.
- Les équipements réseau mis à jour avec une personne disponible pour vérifier qu'ils repartent.
Suivre et prouver que c'est fait
Le travail n'est terminé que lorsqu'il est vérifié. Un rapport régulier montre la part des postes à jour, ceux qui ne se sont pas connectés depuis longtemps et les échecs d'installation. Ce suivi sert aussi de preuve face à un assureur ou à un client qui pose la question.
Lorsque le maintien en condition de sécurité fait partie de la gestion de parc, SysPros planifie les mises à jour des postes, serveurs et équipements réseau qu'elle suit, et signale les systèmes qui ne reçoivent plus de correctifs. Les mises à jour qui exigent une intervention manuelle particulière, une migration ou un changement de version majeure sont proposées séparément.
À lire aussi
-
Cybersécurité · 3 min de lecture
Phishing : reconnaître un e-mail frauduleux
Les signes qui trahissent un e-mail de phishing, les variantes récentes (QR codes, fausses demandes MFA) et la bonne réaction à adopter dans une PME.
-
Cybersécurité · 2 min de lecture
Double authentification (MFA) : la déployer en PME
Pourquoi la double authentification protège vos comptes Microsoft 365, quelles méthodes choisir et comment la déployer sans bloquer vos équipes.
-
Cybersécurité · 2 min de lecture
Fraude au faux IBAN : protéger vos paiements
Faux fournisseur, faux directeur, boîte e-mail piratée : comment fonctionne la fraude au virement et quelles règles simples protègent les paiements d'une PME.